First Hop Redundancy Protocol (FHRP)

1. Konsep Dasar FHRP (First Hop Redundancy Protocol) FHRP adalah protokol yang memungkinkan sekumpulan router bekerja sama untuk menciptakan “ilusi” bahwa mereka adalah satu router tunggal (virtual) bagi perangkat pengguna (host) di dalam jaringan LAN. 2. Bagaimana Cara Kerjanya? 3.…
Fabric and Cloud Enterprise Design

Pengantar (Introduction) Layanan awan (cloud services) dapat diterapkan dengan berbagai cara tergantung kebutuhan organisasi. Ada empat model penerapan cloud utama berdasarkan kepemilikannya: Setelah memilih model awan, organisasi harus memilih cara menghubungkan jaringan mereka ke awan tersebut. Ada 3 opsi konektivitas…

Campus Distribution Layer Design

Pengantar (Introduction) Terdapat tiga model desain utama untuk lapisan distribusi jaringan, yaitu: Desain Lapisan Distribusi Tradisional (Traditional Distribution Layer Design) Desain LAN tradisional menggunakan pendekatan bertingkat (multitier) di mana koneksi dari lapisan akses ke lapisan distribusi menggunakan Layer 2, sedangkan…

Traditional Multilayer Campus Layer Design

Introduction (Pengantar) Arsitektur Kampus Enterprise Cisco membagi jaringan ke dalam area fisik, logis, dan fungsional. Access Layer (Lapisan Akses) Ini adalah lapisan tempat perangkat pengguna (PC, printer, kamera, IP Phone, dan Access Point nirkabel) terhubung ke jaringan kabel. Lapisan ini…

Pengantar LAN Kampus

Hierarchical Design Model (Model Desain Hierarkis) Bagian ini membandingkan kelemahan jaringan datar (flat) dengan keuntungan jaringan terstruktur (hierarkis): Layers in the Hierarchical Model (Lapisan Model Hierarkis) Sama seperti model OSI yang membagi fungsi komunikasi menjadi beberapa lapisan, Arsitektur Kampus Cisco…

Security Information and Event Management system (SIEM)

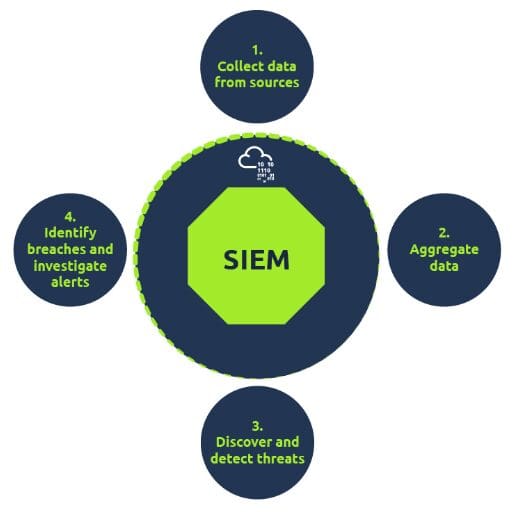
Security Information and Event Management (SIEM) adalah sistem keamanan yang digunakan untuk mengumpulkan, menganalisis, dan memantau log atau aktivitas dari berbagai perangkat dan aplikasi dalam jaringan secara terpusat. Sistem ini biasanya digunakan oleh Security Operations Center (SOC) untuk mendeteksi ancaman…

Ethical Hacking Statement

In this course, you will explore and apply various tools and techniques within a controlled, “sandboxed” Ethical Hacker Kali Linux virtual machine environment to simulate cyber-attacks and discover, assess, and exploit built-in vulnerabilities. It is crucial to acknowledge that the…

Phishing

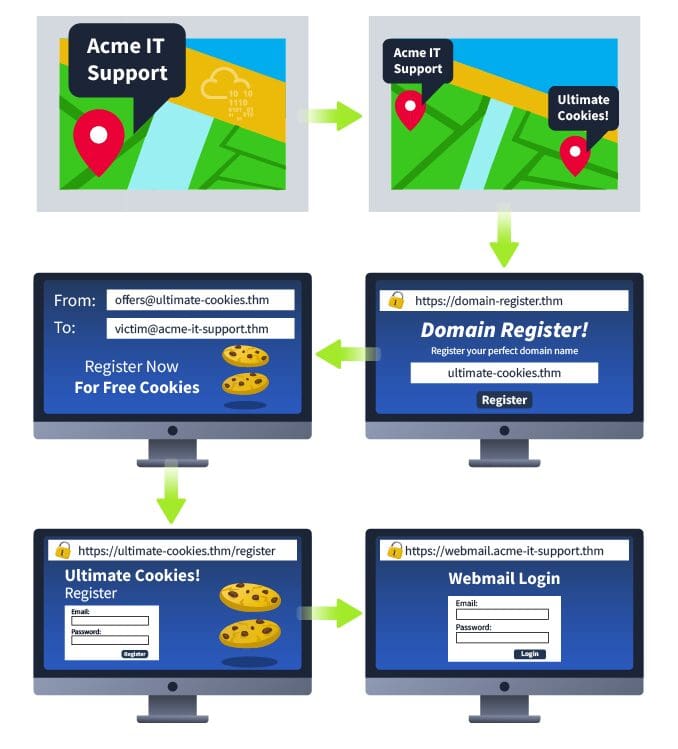
Apa itu Social Engineering dan Phishing? Sebelum memahami phishing, kita perlu tahu dulu apa itu social engineering. Social engineering adalah teknik memanipulasi psikologis manusia agar mau melakukan sesuatu atau memberikan informasi penting. Teknik ini memanfaatkan kelemahan sifat manusia, seperti: Phishing…

Vulnerabilities 101

Dalam dunia cybersecurity, Vulnerability (kerentanan) adalah titik lemah yang menjadi pintu masuk bagi para penyerang. Apa itu Vulnerability? Secara sederhana, vulnerability adalah cacat, celah, atau kelemahan pada sebuah sistem, aplikasi, atau prosedur keamanan. Kelemahan ini bisa dieksploitasi oleh penyerang untuk…

Active Reconnaissance

Apa itu Active Reconnaissance? Ini adalah tahap di mana penyerang (atau penguji keamanan) melakukan kontak langsung dengan sistem atau personel target untuk mengumpulkan informasi teknis maupun non-teknis. Metode yang Digunakan Metode pengintaian aktif mencakup dua pendekatan utama: Analogi Sederhana Bayangkan…

Security Awareness

Mengapa ini Penting? Berdasarkan data dari IBM, 95% serangan siber berhasil karena kesalahan manusia (human error). Teknologi secanggih apa pun bisa ditembus jika penggunanya tidak waspada. Dengan memiliki kesadaran keamanan yang baik, Anda membantu: Siapa yang Bertanggung Jawab? Semua orang!…